امنیت برنامههای وب تا لحظهٔ وقوع حادثه معمولاً موضوعی انتزاعی باقی میماند. تیم توسعه سریع منتشر میکند، تستها سبز هستند و خطایی در لاگ دیده نمیشود؛ تا روزی که کاربری با تغییر یک عدد در آدرس، دادهٔ سازمان دیگری را میبیند. فهرست OWASP (Open Worldwide Application Security Project) برای همین لحظه ساخته شده است: نه برای ترساندن تیم، بلکه برای اینکه بدانیم کجای برنامه را باید با دقت بیشتری نگاه کنیم و کدام تصمیمها را دیگر نمیتوان به بعد موکول کرد.
OWASP فهرست آسیبپذیری نیست، نقشهٔ مرزهای اعتماد است
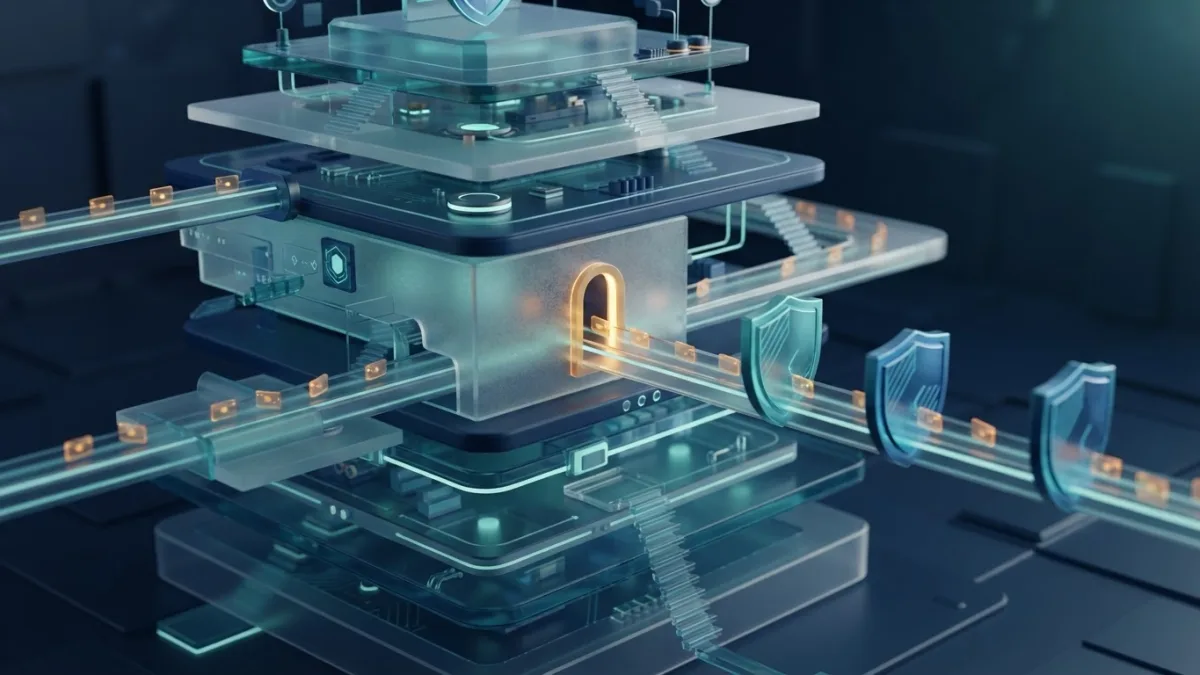
اگر به دستهبندیهای رایج این فهرست نگاه کنید، بیشترشان یک ریشهٔ مشترک دارند: مرز اعتماد (trust boundary) جدی گرفته نشده است. مرز اعتماد هر جایی است که داده از یک ناحیه با سطح اطمینان مشخص، به ناحیهای با سطح اطمینان دیگر میرود؛ از مرورگر به سرور، از سرور به پایگاه داده، از یک سرویس به سرویس دیگر، یا از یک اپراتور به پنل مدیریت. ترتیب و نام دستهها در نسخههای مختلف این فهرست جابهجا میشود، اما این الگو ثابت میماند.
این نگاه یک فایدهٔ عملی دارد: بهجای پرسیدن «آیا برنامهٔ ما امن است؟» میپرسیم «چند مرز اعتماد داریم و در هر مرز چه چیزی را بررسی میکنیم؟» سؤال دوم قابل پاسخ دادن، قابل تقسیم بین افراد تیم و قابل بستن است.
چهار الگویی که در بازبینی کد تکرار میشوند
۱. کنترل دسترسی شکسته (Broken Access Control)
رایجترین شکل این خطا، یکی گرفتن «احراز هویت» و «مجوز» است. کاربر وارد شده است، پس سرور او را میشناسد؛ اما هیچجا بررسی نشده که این کاربر مالک این رکورد است یا نه. یک مسیر ساده مثل دریافت سفارش با شناسه، اگر مالکیت را بررسی نکند، با تغییر شناسه به دادهٔ دیگران میرسد.
- بررسی مالکیت را در همان لایهای انجام دهید که رکورد را میخواند، نه در رابط کاربری.
- پیشفرض را «رد» بگذارید: هر مسیر تازه بسته است مگر اینکه صریحاً باز شود.
- دسترسی ادمین را از دسترسی پشتیبانی جدا کنید؛ هر دو نباید یک کلید داشته باشند.
این منطق همان اصل کمترین دسترسی است که در طراحی حریم خصوصی داده هم به آن برمیخوریم: هر مؤلفه فقط باید همان چیزی را ببیند که برای کارش لازم است.
۲. تزریق (Injection)
تزریق با «چسباندن رشته» شروع میشود. وقتی شناسهٔ کاربر مستقیم داخل متن پرسوجو (query) گذاشته میشود، ورودی کاربر به بخشی از دستور تبدیل میشود و دیگر داده نیست. برای پرسوجوی پارامتردار (parameterized query) جایگزین امن آماده است؛ اما دو نکته را فراموش نکنید: اول، برخی لایههای انتزاعی پایگاه داده امکان نوشتن پرسوجوی خام (raw query) میدهند و همانجا مسیر تزریق باز میشود. دوم، پارامتر برای نام ستون و جهت مرتبسازی کار نمیکند؛ آنها را با فهرست مجاز (allow-list) محدود کنید، نه با فیلترکردن کاراکترها.
تزریق فقط پایگاه داده نیست. اجرای فرمان سیستمی با ورودی کاربر و رها کردن خروجی HTML بدون رمزگذاری (که راه را برای اسکریپتنویسی میانسایتی یا XSS باز میکند) دو صورت دیگر همان الگو هستند: داده بهعنوان دستور تفسیر میشود.
۳. پیکربندی نادرست امنیتی (Security Misconfiguration)
بخشی از نشتهای اطلاعاتی نیازی به حمله ندارند؛ کافی است حالت اشکالزدایی (debug) در محیط عملیاتی روشن بماند، فایل تنظیمات محیطی از بیرون قابل دریافت باشد، پیام خطای کامل با مسیر فایلها به کاربر نشان داده شود، یا سرویسهای اضافی روی سرور باز بمانند. اینها باگ کد نیستند، خطای فرایند انتشار هستند.
- تنظیمات تولید را مانند کد، نسخهبندی و بازبینی کنید.
- پیام خطای کاربر را کوتاه و عمومی نگه دارید؛ جزئیات را در لاگ داخلی ببینید.
- دسترسی بیندامنهای (CORS) را با فهرست مشخص محدود کنید، نه با ستاره.
۴. شکست در احراز هویت و مدیریت نشست
ورود، پرترددترین درِ برنامه است و اغلب کمترین محافظت را دارد. نبود محدودیت نرخ تلاش (rate limiting)، توکن بازیابی رمز عبور با عمر طولانی، نشستی که پس از ورود دوباره تولید نمیشود و گزینهٔ «مرا به خاطر بسپار» با عمر چندماهه، همه یک اثر دارند: پنجرهٔ زمانی برای حدس زدن و سوءاستفاده بزرگ میشود. اگر بهدنبال نقطهٔ شروع هستید، از هویت شروع کنید؛ همان مسیری که در امنیت سایبری برای کسبوکارهای کوچک هم پیشنهاد شده است.
یک ساعت بازبینی پیش از انتشار
امنیت برنامهٔ وب با یک ممیزی سالانه ساخته نمیشود؛ با چند عادت کوچک در هر انتشار ساخته میشود. این فهرست را میتوانید در یک ساعت کوتاه اجرا کنید:
- فهرست مسیرهای برنامه را بنویسید و کنار هر کدام بنویسید چه کسی مجاز است و از کجا این مجوز بررسی میشود.
- هر جا رشتهٔ پرسوجو ساخته میشود، با جستوجوی متنی در کد پیدا کنید و به پرسوجوی پارامتردار تبدیل کنید.
- با دو حساب آزمایشی، درخواست رکورد حساب دیگر را مستقیم بفرستید؛ نه از طریق رابط کاربری.
- حالت اشکالزدایی، فایلهای تنظیمات و پیامهای خطا را در محیط عملیاتی بررسی کنید.
- نسخهٔ کتابخانهها و مؤلفههای شخص ثالث را بازبینی کنید؛ مؤلفهٔ بهروزنشده خودش یک آسیبپذیری است.
این کارها وقتی به یک عادت تیمی تبدیل میشوند، بخشی از بازبینی کد میشوند و دیگر به یادآوری یک نفر وابسته نیستند.
جمعبندی
امنیت برنامههای وب پیش از آنکه مسئلهٔ ابزار باشد، مسئلهٔ مرزها و تصمیمهاست. OWASP بهترین کارکردش این است که به تیم یادآوری کند کجاها را نگاه نکند، نه اینکه فهرستی از ترس بسازد. اگر برای هر مرز اعتماد یک تصمیم روشن داشته باشید، کنترل دسترسی مالکیتمحور، پرسوجوی پارامتردار، پیکربندی نسخهبندیشده و ورودی محافظتشده، بخش زیادی از این فهرست را پیش از آنکه به حادثه تبدیل شود میبندد.